
Frodi aziendali: rischi, impatti e strategie di prevenzione
Gli effetti di una frode possono essere devastanti, con perdite economiche e reputazionali ingenti. La maggior parte delle organizzazioni riconosce la natura e la gravità della minaccia, ma nonostante questa consapevolezza le nuove tecnologie creano punti ciechi proprio mentre i criminali affinano le tecniche con cui colpiscono le vulnerabilità. Per restare un passo avanti rispetto al crimine finanziario serve una strategia completa sui pagamenti fraudolenti, che coinvolga sistemi, funzioni e metodi di pagamento.
Il tema è particolarmente critico per le organizzazioni prive di risorse interne dedicate alla gestione del rischio. Le aziende con margini ridotti sono più esposte alle conseguenze di un incidente fraudolento importante. L'instabilità finanziaria che ne deriva può mettere a rischio l'esistenza stessa dell'impresa e la sua reputazione. Se la pandemia ha temporaneamente amplificato la minaccia, con la distribuzione dei vaccini e la lenta riapertura dell'economia le imprese dovranno comunque restare vigili.
Il livello recente di frodi sui pagamenti è motivo di crescente preoccupazione: nel 2019 l'81% delle organizzazioni ha denunciato episodi di frode, secondo la AFP Payments Fraud & Control Survey 2020 promossa da J.P. Morgan.
Frodi interne ed esterne
Le frodi sui pagamenti si dividono in due categorie: interna ed esterna. Mentre le frodi esterne come l'ingegneria sociale e il furto di credenziali email hanno ampia copertura mediatica, quelle interne — appropriazione indebita di asset e frodi commesse da insider — vengono raramente riconosciute. È un problema, perché le frodi interne rappresentano una quota sproporzionata delle perdite complessive da frode aziendale.
Molte aziende trascurano questo rischio e non considerano la minaccia che i propri dipendenti possono rappresentare per la sicurezza economica, in parte per fiducia nei sistemi in essere e per riluttanza a sospettare del personale interno.
Che la frode sia interna o esterna, prova a metterti nei panni del criminale: come sfrutteresti i sistemi attuali? Quali vulnerabilità colpirai? Il modo migliore per scovare un frodatore è ragionare come un frodatore. Le aziende traggono sempre beneficio dal rafforzare i controlli su sistemi e processi e dal mantenere le persone in un atteggiamento costante di contrasto alle frodi.
Tipologie di frode aziendale
Le minacce sono molteplici, ma quattro tipologie hanno assunto un rilievo particolare.
Con un accesso minimo all'account di un dipendente — per esempio convincendolo a cliccare su un link malevolo — i criminali possono installare di nascosto software dannosi che aprono la strada a password e informazioni bancarie. L'ingegneria sociale funziona perché è più facile sfruttare l'inclinazione naturale a fidarsi che trovare falle nei sistemi.
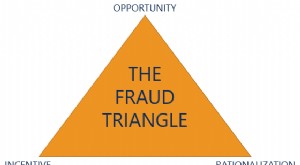
Il "triangolo della frode" si fonda su tre elementi:
- Bisogno o pressione finanziaria percepita
- Opportunità di commettere la frode (autorità, accesso e conoscenza del business)
- Razionalizzazione che permette alla persona di conciliare il gesto con i propri valori (per esempio convincendosi di stare solo prendendo in prestito denaro per breve tempo)
Ridurre la vulnerabilità nei processi di pagamento
Qualunque sia la tipologia, le organizzazioni devono condurre audit regolari e introdurre meccanismi come i permessi per utente e la separazione dei compiti, per limitare il verificarsi di frodi interne e individuare i punti deboli dei sistemi di pagamento. Queste valutazioni devono esaminare ogni fase del percorso di pagamento e segnalare le aree manipolabili.
L'autovalutazione è particolarmente importante per le aziende in crescita, perché aiuta a identificare in anticipo le vulnerabilità che emergono con l'espansione. In molti casi le imprese in rapida crescita partono con pochissimi presidi di sicurezza.
Indipendentemente dalle dimensioni, una cultura della fiducia non basta a proteggere l'azienda. Chi non ha i sistemi adeguati dovrebbe introdurli al più presto, per non rischiare di subire attività fraudolente. Quegli strumenti non solo riducono il rischio, ma aiutano a individuare errori che possono generare costi aggiuntivi. Con una valutazione regolare, le falle si riconoscono e si chiudono prima che vengano sfruttate.
Passare all'azione
Se non contrastata, la frode può causare danni significativi. Per minimizzare il rischio serve un'infrastruttura che coordini persone, processi e tecnologia per riconoscere e rilevare le vulnerabilità prima che vengano sfruttate. Una strategia ben gestita limita drasticamente le attività fraudolente e riduce le perdite potenziali.
- Adotta l'autenticazione multifattore come buona pratica e definisci procedure di controllo per pagamenti e richieste di informazioni sensibili.
- Forma i dipendenti a mettere in discussione e segnalare le email sospette prima di cliccare link, scaricare file o rispondere.
- Attenzione alle richieste interne insolite e urgenti, che sollecitano pagamenti o esportazioni di dati fuori dai processi ordinari.
- Mantieni protezioni robuste per email, virus e sicurezza IT complessiva su tutti i dispositivi, smartphone in particolare.
- Imposta gli aggiornamenti automatici del sistema operativo.
- Usa strumenti anti-phishing del browser o di terze parti per essere avvisato dei rischi.
- Educa e forma i dipendenti a riconoscere i segnali d'allarme — pressione, urgenza, comunicazioni non standard — e a inoltrarli per un secondo esame prima di approvare, modificare o inviare alcunché.
- Definisci procedure che diano ai dipendenti una "via d'uscita" nota, per poter interrompere una conversazione scomoda o segnalare anomalie.
- Verifica l'identità del tuo interlocutore. Nel dubbio, comunica alle tue condizioni: rispondi via email a chi chiede di usare il telefono, o chiedi di confermare un'informazione nota solo a lui, come un numero di fattura.
Per individuare e prevenire una minaccia interna prima che degeneri in danni economici e di immagine, le organizzazioni possono inoltre:
- Monitorare l'attività degli utenti interni su tutti i sistemi: definire benchmark normali e anomali per i comportamenti dei dipendenti è essenziale per individuare le incongruenze.
- Tracciare i comportamenti in tempo reale: anziché analizzare i dati a posteriori, si possono monitorare e segnalare gli eventi dal momento in cui i dati vengono acquisiti.
Sfruttando queste misure è possibile scoprire le frodi in fase precoce, prevenendo violazioni dei dati dei clienti e attacchi malevoli.
Ignorare la minaccia non è un'opzione: oggi, nell'ecosistema dei pagamenti, nessuna impresa può permettersi i costi economici e reputazionali di una frode.
Se vuoi sapere come UMB può affiancare la tua impresa come partner finanziario, visita il nostro sito web.
-
Mortgage Forbearance Spiegato: Guida al Sollievo sui Pagamenti
Quando il tuo budget è stretto a causa di una battuta darresto finanziaria, capire come gestire le spese è travolgente. Fortunatamente, ci sono opzioni come la sospensione del mutuo (mortgage forbeara
-
Grado di leva operativa (DOL): guida semplice all’impatto sui profitti
Il grado di leva operativa, o DOL, misura quanto una variazione delle vendite influisce sul reddito operativo. È utile per capire il rischio e la sensibilità dei profitti aziendali. Come si calcola DO
Articoli in Evidenza
- Capire il flusso di cassa: vantaggi per la crescita aziendale
- Dividend Cover Ratio: Guida per Valutare la Sostenibilità dei Dividendi
- Strumenti di Investimento: Guida Completa a Categorie e Utilizzo
- Ciclo Assicurativo Spiegato: Capire Redditività e Perdite
- Key Person Insurance: Protezione Aziendale dai Rischi Chiave
- Tipologie essenziali di assicurazione aziendale: guida completa
- Orientarsi nei Prestiti Aziendali: Capire la Prospettiva del Finanziatore
- Ciclo di Borsa (Stock Market Cycle): Le 4 Fasi per Investitori
- SPDR ETF: Guida Completa all'Investimento nell'S&P 500
- ETF su Materie Prime: Guida Completa per Investitori
-
 Triangolo della Frode: Opportunità, Incentivo e Razionalizzazione
Il triangolo della frode (fraud triangle) è un framework usato in revisione per spiegare perché un individuo decide di commettere una frode. Indica tre componenti che aumentano il rischio: (1) opportu...
-
 Decodificare l'Apertura di Mercato: Guida alla Price Discovery Quotidiana
Il mercato azionario è unico rispetto alla maggior parte delle altre classi di asset, in quanto è aperto solo cinque giorni a settimana per 6,5 ore al giorno. Durante questi ampi blocchi temporali i...